Việt Nam chuẩn bị thí điểm hệ thống truy vết thu hồi tiền lừa đảo mạng, đối mặt thách thức từ AI và deepfake
Kế hoạch thí điểm hệ thống tra soát dòng tiền tội phạm mạng
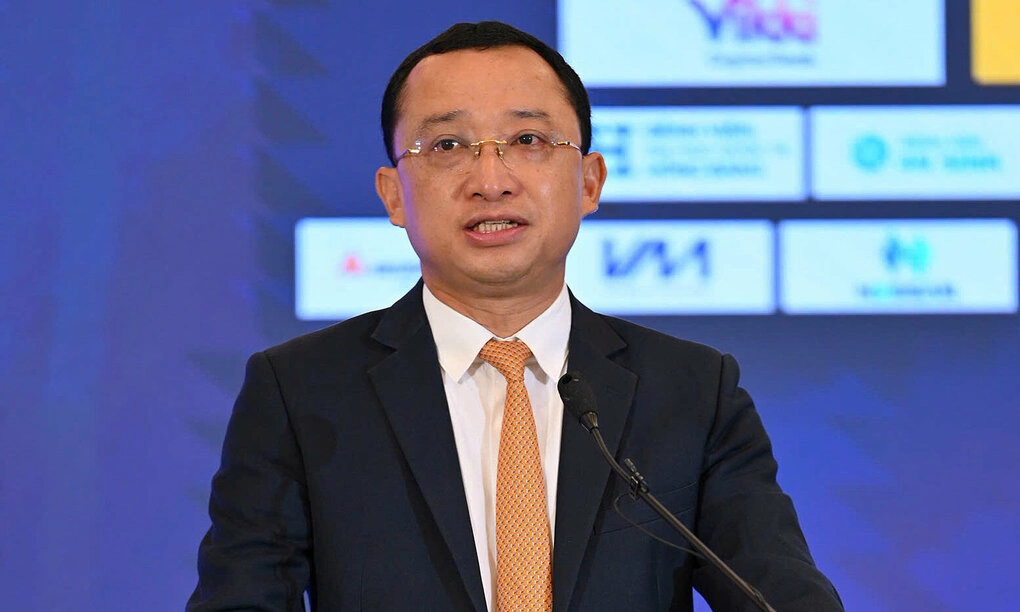
Sáng ngày 6/11 tại Diễn đàn An ninh Tài chính số 2026 diễn ra ở TP.HCM, Đại tá Nguyễn Bá Sơn, Phó cục trưởng Cục An ninh mạng (A05) thuộc Bộ Công an, chính thức cho biết đơn vị đang phối hợp với Ngân hàng Nhà nước nghiên cứu kế hoạch thí điểm vận hành hệ thống chuyên dụng, phục vụ công tác tra soát, truy vết dòng tiền liên quan đến các vụ lừa đảo, chiếm đoạt tài sản qua không gian mạng. Mục tiêu cuối cùng của hệ thống là tăng tỷ lệ thu hồi tài sản, giảm thiểu tối đa thiệt hại cho các nạn nhân của tội phạm công nghệ cao.
Đây là một trong những giải pháp trọng tâm được đưa ra trong bối cảnh tình hình an ninh mạng tại Việt Nam ngày càng phức tạp, các đối tượng tội phạm không ngừng nâng cao thủ đoạn và mở rộng quy mô hoạt động. Theo số liệu thống kê, chỉ trong nửa đầu năm 2026, lực lượng chức năng đã phát hiện gần 1.000 vụ lừa đảo chiếm đoạt tài sản trên không gian mạng, tổng giá trị thiệt hại ước tính lên đến hàng nghìn tỷ đồng.
Hệ thống giám sát hiện hữu đã thu hồi hàng nghìn tỷ đồng
Trước khi hệ thống chuyên dụng được đưa vào thí điểm, cơ chế giám sát của Ngân hàng Nhà nước hiện đã kết nối với gần 100 tổ chức tín dụng, tổ chức trung gian thanh toán hoạt động trên địa bàn. Tính đến nay, hệ thống này đã ghi nhận hơn 668.000 tài khoản ngân hàng và ví điện tử có dấu hiệu vi phạm pháp luật, liên quan đến hoạt động tội phạm mạng.
Dựa trên cơ sở dữ liệu này, các ngân hàng đã chủ động phát đi hàng triệu thông báo cảnh báo đến khách hàng, đồng thời thực hiện các biện pháp tạm dừng giao dịch, phong tỏa và thu hồi dòng tiền đáng ngờ. Tổng giá trị tiền được can thiệp, thu hồi từ các hoạt động tội phạm mạng cũng đã đạt đến mức hàng nghìn tỷ đồng, phần nào kiềm chế được xu hướng gia tăng của loại tội phạm này.
Thách thức mới: AI, deepfake và nguy cơ từ máy tính lượng tử
Các chuyên gia tại diễn đàn đều nhấn mạnh, sự phát triển bùng nổ của trí tuệ nhân tạo vừa mang lại cơ hội tối ưu hóa dịch vụ tài chính, vừa mở ra nhiều thách thức an ninh chưa từng có. Trước đây, các nhóm tội phạm mạng phải mất hàng tháng để điều tra, tìm kiếm lỗ hổng trong hệ thống ngân hàng quy mô lớn; ngày nay, chúng tận dụng công cụ AI để rút ngắn đáng kể thời gian khai thác điểm yếu, nâng cao tỷ lệ thành công của các vụ tấn công.
TS Đào Minh Tú, Phó chủ tịch kiêm Tổng thư ký Hiệp hội Ngân hàng Việt Nam, nguyên Phó thống đốc Ngân hàng Nhà nước, cũng cảnh báo thủ đoạn lừa đảo ngày càng tinh vi nhờ deepfake – công nghệ giả mạo hình ảnh, giọng nói khó phân biệt thật giả. Năm 2025, toàn quốc ghi nhận khoảng 552.000 cuộc tấn công mạng, trong đó 41% nhắm trực tiếp vào lĩnh vực tài chính, ngân hàng.
Bên cạnh đó, nguy cơ rò rỉ dữ liệu khách hàng do quản trị nội bộ chưa chặt chẽ vẫn là điểm yếu chung của nhiều đơn vị. Sự phát triển của máy tính lượng tử trong tương lai cũng đặt ra mối đe dọa lớn đối với các chuẩn mã hóa truyền thống hiện đang bảo vệ giao dịch, chữ ký số và kho dữ liệu nhạy cảm của hệ thống ngân hàng.
Hướng giải pháp: An ninh từ khâu thiết kế và tự chủ công nghệ lõi
Để chủ động đối phó với các thách thức mới, Đại tá Nguyễn Bá Sơn cho biết Bộ Công an sẽ tiếp tục tăng cường phối hợp đa bên với Ngân hàng Nhà nước, các bộ ngành, tổ chức tài chính và doanh nghiệp công nghệ, cùng xây dựng môi trường số an toàn, ổn định. Hiện nay, Bộ cũng đang phối hợp với các cơ quan Quốc hội để trình xem xét, thông qua Dự thảo Luật Bảo vệ an ninh dữ liệu trong kỳ họp đang diễn ra.
Theo định hướng của ngành, giai đoạn tới cần thực hiện chuyển đổi tư duy bảo mật: từ mô hình “bảo vệ sau khi triển khai” sang “đảm bảo an ninh ngay từ khâu thiết kế” (Security by Design), từ đó hạn chế sớm các lỗ hổng, giảm thiểu rủi ro và tăng khả năng chống chịu của các hệ thống tài chính số. Bên cạnh đó, cần hoàn thiện cơ chế phối hợp liên ngành, tăng cường chia sẻ thông tin giữa cơ quan quản lý và lực lượng thực thi pháp luật.
Về mặt công nghệ, các chuyên gia nhất trí cần đẩy mạnh nghiên cứu, làm chủ và ứng dụng các công nghệ chiến lược: đặc biệt là AI phục vụ phòng thủ mạng, giải pháp mật mã hậu lượng tử (Post-Quantum Cryptography) và các sản phẩm an ninh mạng do doanh nghiệp Việt Nam tự nghiên cứu, phát triển.
TS Đào Minh Tú cũng đề xuất ngành ngân hàng cần bảo vệ nghiêm ngặt dữ liệu cá nhân và thông tin sinh trắc học của khách hàng; từng bước tự chủ công nghệ lõi, phát triển các mô hình AI tiếng Việt trên hạ tầng nội địa, tránh phụ thuộc quá nhiều vào nền tảng bảo mật nước ngoài. Ông cũng gợi ý xây dựng khung quản trị AI chuẩn hóa, chuyển sang xử lý dữ liệu thời gian thực thay vì tổng hợp cuối ngày, xây dựng hệ thống cảnh báo phòng vệ 3 lớp và lập lộ trình nâng cấp rõ ràng cho mật mã hậu lượng tử.